Ansible od podstaw — inventory, playbook i idempotencja
Ansible od podstaw: do czego służy, jak napisać pierwszy inventory i playbook w labie, czym jest idempotencja i kiedy wybrać Ansible, Terraform albo basha.
Zespół LearnIT
Krótka odpowiedź
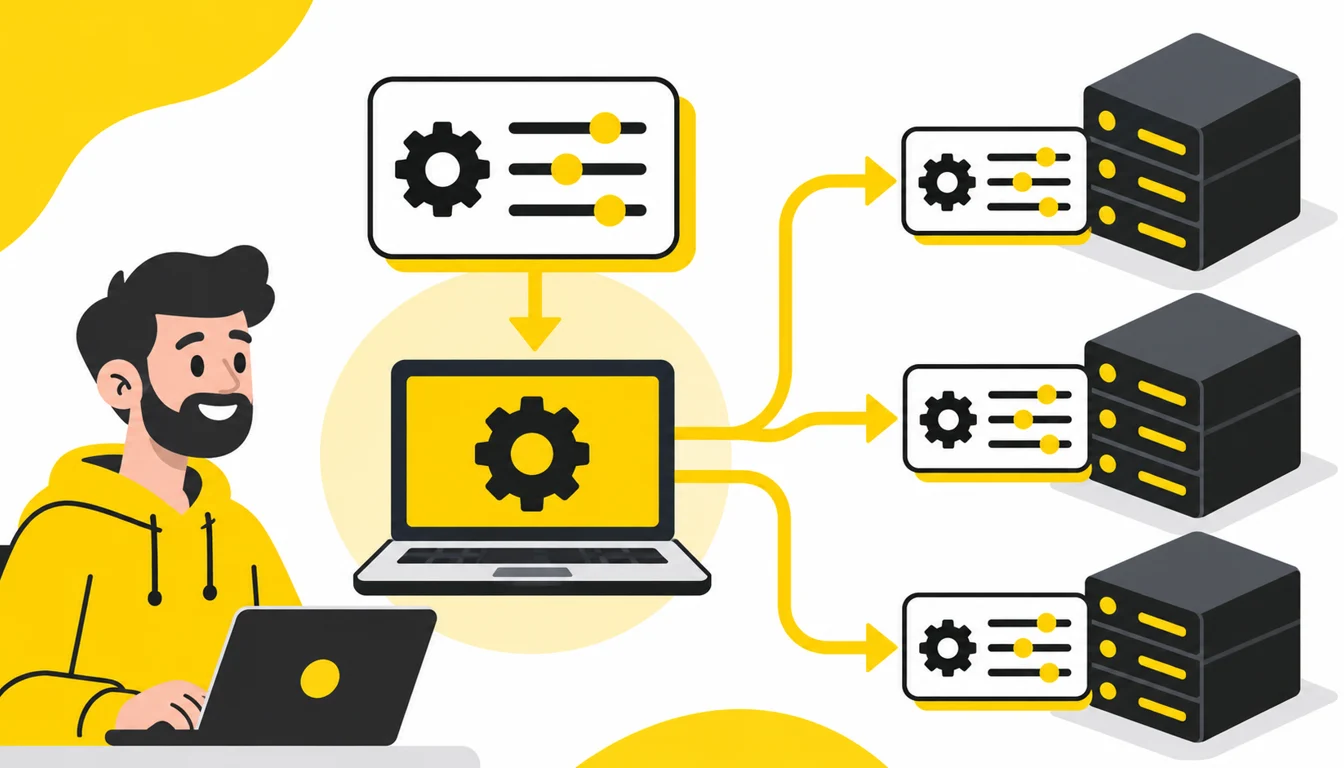
Ansible to narzędzie do automatycznej konfiguracji serwerów: opisujesz w pliku YAML, jaki ma być stan systemu (pakiety, usługi, pliki), a Ansible doprowadza do niego wiele maszyn przez SSH, bez agenta. Na start zbuduj lab z jedną lub dwiema maszynami, plik inventory i pierwszy playbook, a potem uruchom go dwa razy, żeby zobaczyć idempotencję.
Spis treści · 8
- 01Do czego służy Ansible na starcie DevOps?
- 02Jak wygląda najprostszy inventory i playbook?
- 03Co znaczy idempotencja i dlaczego to ważne?
- 04Jak połączyć Ansible z Linuksem i SSH w labie?
- 05Kiedy Ansible, a kiedy Terraform lub zwykły bash?
- 06Lista kontrolna bezpieczeństwa projektu z Ansible
- 07Jak włożyć ćwiczenie Ansible do junior portfolio?
- 08Jakie błędy popełniają początkujący?
Ansible to narzędzie do automatycznej konfiguracji serwerów. W pliku YAML opisujesz, jaki ma być stan systemu — jakie pakiety, usługi i pliki — a Ansible doprowadza do niego jedną lub wiele maszyn, zwykle przez SSH i bez instalowania agenta. Na początek zbuduj małe laboratorium, plik inventory i pierwszy playbook, a następnie uruchom go dwa razy, żeby zobaczyć, czym jest idempotencja.
Do czego służy Ansible na starcie DevOps?
Wyobraź sobie, że masz skonfigurować trzy serwery: zainstalować serwer WWW, wgrać plik konfiguracyjny i uruchomić usługę. Za pierwszym razem wpisujesz polecenia ręcznie przez SSH. Za drugim — kopiujesz je z notatki. Za trzecim okazuje się, że jeden serwer ma inną wersję pakietu, a drugi — zapomniany plik. Ręczna konfiguracja zawsze się rozjeżdża.
Ansible rozwiązuje ten problem przez zapis w pliku: opisujesz, jaki ma być stan, a nie wypisujesz każde polecenie. Plik leży w repozytorium, można go przeglądać, wersjonować i uruchamiać ponownie. Przy dwóch maszynach zysk jest niewielki, ale nawyk, który budujesz, procentuje przy kilkunastu.
- Bez agenta — Ansible łączy się zwykle przez SSH, więc na zarządzanej maszynie wystarczy dostęp i interpreter Pythona.
- Czytelny zapis — plik YAML da się przeczytać jak listę zadań.
- Powtarzalność — ten sam plik daje ten sam stan na wielu maszynach.
- Dokumentacja w kodzie — playbook odpowiada na pytanie „jak ten serwer jest ustawiony?”.
Warto wiedzieć, że przed Ansible przydadzą się Linux i Git. Jeśli dopiero układasz kolejność nauki, zobacz DevOps od podstaw — plan nauki. Bez umiejętności pracy w terminalu playbook będzie dla Ciebie tylko magicznym plikiem.
Jak wygląda najprostszy inventory i playbook?
Dwa pliki wystarczą, żeby zacząć. Inventory mówi, na jakich maszynach pracujesz; playbook mówi, co ma na nich być zrobione. Inventory może być zwykłym plikiem tekstowym z grupą maszyn:
[serwery_www]
lab-web-1 ansible_host=192.168.56.11
lab-web-2 ansible_host=192.168.56.12

[serwery_www:vars]
ansible_user=student
Adresy w przykładzie są wymyślone — wpisz własne, z sieci swojego laboratorium. Pierwszy test połączenia robisz poleceniem ansible all -i inventory.ini -m ping. Jeśli dostaniesz odpowiedź „pong” od każdej maszyny, dostęp działa. To jedno polecenie oszczędza godziny szukania błędów, bo odcina problemy z połączeniem od problemów z playbookiem.
Teraz pierwszy playbook, który instaluje serwer WWW i uruchamia usługę:
---
- name: Konfiguracja serwera WWW
  hosts: serwery_www
  become: true

  tasks:
    - name: Instalacja pakietu nginx
      ansible.builtin.apt:
        name: nginx
        state: present
        update_cache: true

    - name: Wgranie prostej strony
      ansible.builtin.copy:
        content: |
          Serwer skonfigurowany przez Ansible
        dest: /var/www/html/index.html

    - name: Uruchomienie i włączenie usługi
      ansible.builtin.service:
        name: nginx
        state: started
        enabled: true
Przykład zakłada systemy z rodziny Debiana, bo używa modułu apt; dla innych dystrybucji wybierz odpowiedni moduł. Zwróć uwagę na słowo state: nie piszesz „zainstaluj”, tylko „pakiet ma być obecny”. Zadanie opisuje cel, a nie czynność — i to prowadzi do następnego pojęcia. Uruchamiasz całość poleceniem ansible-playbook -i inventory.ini playbook.yml; opcja --check pokazuje, co by się zmieniło, bez wprowadzania zmian. Na świeżej maszynie tryb sprawdzenia zgłosi jednak błąd w zadaniach zależnych od pakietu, którego jeszcze nie ma (katalog strony, usługa), dlatego pierwszy raz uruchom playbook normalnie, a --check stosuj przy kolejnych zmianach.
| Element | Rola | Efekt w ćwiczeniu |
|---|---|---|
| Inventory | lista i grupy maszyn | Ansible wie, z kim się łączy |
| Playbook | lista zadań dla grupy | zapis docelowego stanu serwera |
Moduł apt | zarządzanie pakietami | serwer WWW jest zainstalowany |
Moduł copy | wgrywanie pliku lub treści | strona startowa istnieje na maszynie |
Moduł service | zarządzanie usługami | usługa działa i startuje razem z systemem |
become | podniesienie uprawnień | zadania, które wymagają administratora, mogą się wykonać |
Co znaczy idempotencja i dlaczego to ważne?
Idempotencja to cecha operacji, która po pierwszym wykonaniu doprowadza system do określonego stanu, a każde kolejne wykonanie nie zmienia już nic. Większość modułów Ansible działa właśnie tak. Zadanie „pakiet ma być obecny” za pierwszym razem instaluje pakiet, a za drugim — widzi, że pakiet jest, i nic nie robi.
Sprawdź to sam. Uruchom playbook po raz pierwszy i przeczytaj podsumowanie: zadania, które coś zmieniły, są oznaczone jako zmienione. Uruchom go drugi raz — jeśli wszystko jest zgodne z opisem, nic nie zostało zmienione. To przyjemny moment: pokazuje, że opisujesz stan, a nie wykonujesz serię poleceń.
Dlaczego to ważne?
- Bezpieczne powtarzanie — możesz uruchomić playbook ponownie po przerwie lub błędzie, bez obawy, że zrobi coś podwójnie.
- Wykrywanie rozjazdów — jeśli ktoś zmienił coś ręcznie na serwerze, kolejne uruchomienie to naprawi albo pokaże różnicę.
- Zaufanie do zapisu — wiesz, że plik opisuje stan, a nie historię jednorazowych poleceń.
Uwaga: idempotencja nie jest magią. Moduły ogólnego przeznaczenia, które uruchamiają dowolne polecenie powłoki, nie wiedzą, czy to polecenie coś zmieniło, więc za każdym razem raportują zmianę. Wtedy to Ty odpowiadasz za warunki, które zapobiegają powtarzaniu. Dlatego na początku wybieraj wyspecjalizowane moduły zamiast poleceń powłoki.
Jak połączyć Ansible z Linuksem i SSH w labie?
Ansible potrzebuje dostępu do maszyn, a najwygodniejszy i najbezpieczniejszy jest dostęp przez SSH z kluczem. Laboratorium w wersji minimalnej to dwie maszyny wirtualne z Linuksem uruchomione na własnym komputerze w sieci prywatnej — oddzielonej od Twojej sieci domowej lub firmowej.
- Utwórz maszyny wirtualne i nadaj im stałe adresy w sieci prywatnej laboratorium.
- Wygeneruj parę kluczy SSH na maszynie sterującej i skopiuj klucz publiczny na maszyny zarządzane.
- Sprawdź ręcznie logowanie przez SSH bez hasła, zanim uruchomisz Ansible.
- Upewnij się, że użytkownik ma uprawnienia administracyjne do zadań, które tego wymagają. Jeśli sudo pyta o hasło, dodaj do polecenia opcję
--ask-become-pass. - Zrób migawkę maszyn przed pierwszym playbookiem, żeby móc je odtworzyć.
Szczegóły dotyczące poleceń zależą od systemu, więc korzystaj z dokumentacji dystrybucji i narzędzia. Ćwicz tylko na maszynach, które należą do Ciebie. Nie kieruj playbooków na serwery, do których nie masz uprawnień, nawet w „niewinnym” trybie sprawdzenia.
Wolisz uczyć się w ustalonej kolejności?
Sprawdź kurs DevOps w LearnIT — program, projekty i feedback do kodu.
Zobacz programKiedy Ansible, a kiedy Terraform lub zwykły bash?
Te narzędzia często mylą się początkującym. Najprostszy podział: Terraform tworzy zasoby, Ansible je konfiguruje, a bash skleja pojedyncze zadania. Granice nie są ostre, ale od tego warto zacząć. Pierwsze z tych narzędzi opisujemy w artykule Terraform od podstaw.
| Zadanie | Typowy wybór | Uwagi |
|---|---|---|
| Utworzyć maszynę wirtualną lub sieć w chmurze | Terraform | opis zasobów i plan zmian |
| Zainstalować pakiety i ustawić usługi na istniejących maszynach | Ansible | opis stanu i powtarzalność |
| Jednorazowo zmienić jeden plik na jednej maszynie | zwykły bash lub ręcznie | narzędzie jest większe niż problem |
| Ujednolicić ustawienie na kilkunastu maszynach | Ansible | jeden playbook, wiele maszyn |
| Zbudować całe środowisko od zera | oba razem | Terraform tworzy, Ansible konfiguruje |
| Krótkie zadanie pomocnicze w pipeline | skrypt powłoki | wystarczy, jeśli jest czytelny i testowany |
Skrypt powłoki nie jest „gorszy” — jest innym narzędziem. Staje się problemem, gdy rośnie do kilkuset linii z warunkami „jeśli to już zrobione, pomiń”. Wtedy próbujesz ręcznie odtworzyć idempotencję, którą Ansible daje w standardzie. Ansible często uruchamia się też z pipeline; jak działa taki automat, wyjaśniamy w tekście CI/CD i GitHub Actions od podstaw.
Lista kontrolna bezpieczeństwa projektu z Ansible
- W repozytorium nie ma haseł, kluczy prywatnych ani plików z danymi dostępowymi.
- Dostęp do maszyn odbywa się przez klucze SSH, a nie przez hasła zapisane w inventory.
- Wrażliwe zmienne są szyfrowane mechanizmem Ansible Vault lub pobierane z bezpiecznego magazynu sekretów.
- Hasło do Vault nie leży w repozytorium obok zaszyfrowanych plików.
- Plik
.gitignorewyklucza lokalną konfigurację, klucze i pliki tymczasowe. - Zmiany w działającym playbooku uruchamiasz najpierw w trybie sprawdzenia i czytasz je przed zastosowaniem.
- Uprawnienia administracyjne podnosisz tylko w zadaniach, które ich potrzebują.
- Laboratorium jest odizolowane, a maszyny mają migawkę przed ćwiczeniem.
- Ćwiczysz wyłącznie na maszynach, które należą do Ciebie.
Jak włożyć ćwiczenie Ansible do junior portfolio?
Dobre ćwiczenie jest małe i domknięte. Siedem kroków, które możesz zamienić w projekt:
- Przygotuj laboratorium: jedną lub dwie maszyny wirtualne z Linuksem na własnym komputerze oraz dostęp do nich przez SSH z kluczem.
- Zainstaluj Ansible na maszynie sterującej i sprawdź wersję poleceniem ansible --version.
- Utwórz plik inventory z grupą maszyn i sprawdź połączenie poleceniem ansible all -i inventory.ini -m ping.
- Napisz pierwszy playbook, który instaluje pakiet i uruchamia usługę na maszynach z inventory.
- Uruchom playbook i przeczytaj podsumowanie zmian; przy kolejnych zmianach zacznij od trybu sprawdzenia.
- Uruchom ten sam playbook drugi raz i sprawdź, że nic nie zostało zmienione.
- Zapisz projekt w Git bez haseł i kluczy, a w README opisz laboratorium i sposób uruchomienia.
Co powinno trafić do repozytorium: inventory z przykładowymi adresami, playbook, krótki README z opisem laboratorium, zrzut ekranu z dwoma uruchomieniami (pierwsze ze zmianami, drugie bez) i uwaga o tym, jak zarządzasz sekretami. Ten zrzut z drugim uruchomieniem jest szczególnie wymowny — pokazuje, że rozumiesz idempotencję, a nie tylko składnię pliku.
Rozwinięciem są role, czyli sposób na uporządkowanie zadań w powtarzalne bloki, oraz zmienne i szablony plików konfiguracyjnych. Dokładaj je pojedynczo, gdy podstawowy playbook jest dla Ciebie oczywisty. Pomysły na większe projekty, w których Ansible gra jedną z ról, znajdziesz w artykule projekty DevOps do portfolio.
Jakie błędy popełniają początkujący?
Pierwszy to używanie modułu uruchamiającego polecenia powłoki do wszystkiego, bo „tak jest szybciej” — tracisz idempotencję i czytelność. Drugi to wpisywanie haseł wprost do inventory lub zmiennych w repozytorium. Trzeci to pomijanie trybu sprawdzenia i uruchamianie playbooka od razu na wszystkich maszynach. Czwarty to zmienianie serwera ręcznie po tym, jak zarządzał nim Ansible — plik i rzeczywistość się rozjeżdżają. Piąty to zbyt duży pierwszy projekt: jeden playbook z trzema zadaniami, które rozumiesz, daje więcej niż pięćdziesiąt zadań skopiowanych z internetu.
Chcesz uczyć się automatyzacji i DevOps z prowadzącym i praktycznymi zadaniami? Sprawdź program kursu DevOps — w jego opisie pojawiają się między innymi Linux, Docker, CI/CD, AWS i Terraform, a wśród używanych narzędzi także Ansible. O zasadach ewentualnego wsparcia kosztów przeczytasz w opisie dofinansowania kursów IT — to informacja o zasadach, nie obietnica przyznania środków.
Chcesz nauczyć się DevOps?
Przejdź od teorii do praktyki pod okiem mentorów. Sprawdź kurs DevOps w LearnIT.
Zobacz kurs DevOps