Kurs cyberbezpieczeństwa online — Cyber Security Engineer
Kariera w cyberbezpieczeństwie od zera. 144h praktyki w laboratoriach, cert prep CompTIA Security+.
22 października 2026
Więcej
Płatność w miesięcznych ratach
Więcej o ratach
Dofinansowanie do 100% ze środków UE
Przeszliśmy weryfikację Ministerstwa Rozwoju i Technologii Polski
Kurs cyberbezpieczeństwa online LearnIT łączy zajęcia na żywo z laboratoriami i projektem do portfolio. Program prowadzi od podstaw sieci i Linuxa przez bezpieczeństwo aplikacji, pentest, SOC, Cloud Security i DevSecOps.
Gwarantujemy wsparcie Centrum Kariery bez limitu czasu — aż znajdziesz pracę. Bez drobnego druku.
Jak działa Centrum Kariery →Cały kurs za 430 zł / miesiąc
Rozłóż 8 600 zł na 20 równych rat 0%. Zero odsetek, zero prowizji — całą kwotę spłacasz bez ani złotówki więcej.
- ✓Zero odsetek i prowizji
- ✓Cena kursu się nie zmienia
- ✓Rozłożone na 20 miesięcy
430 zł to mniej niż kilka wyjść na pizzę w miesiącu — a tutaj zdobywasz nowy, dobrze płatny zawód w IT.
Rata 0% × 20 obowiązuje do 31 grudnia 2026 i tylko na ten nabór kursu. Liczba miejsc jest ograniczona — gdy się zapełnią, oferta znika.
Zaufały nam instytucje państwowe i regionalne

Znak jakości MSUES
Aby go otrzymać, przeszliśmy weryfikację według kluczowych kryteriów:
 Doskonałość akademicka
- Zaplecze metodyczne
- Zadowolenie uczestników

Bierzemy udział w programie Małopolski Pociąg do Kariery — sezon I
 Otrzymaj nawet do 90% dofinansowania na naukę
- Przejdź oficjalną rekrutację przez system PARP
Bierzemy udział w programie Nowy Start w Małopolsce z EURESem
- Szkolenie zatwierdzone przez instytucje europejskie
- Kontakty z pracodawcami w Polsce i Unii Europejskiej
- Praktyczne umiejętności na dobry start kariery
Zarejestrowani w rejestrze PARP / BUR
Przeszliśmy weryfikację Ministerstwa Rozwoju i Technologii RP


do 100%
dofinansowania z programów rządowych
Jak wygląda nauka na kursie — 5 konkretów
Każdy z nich możesz sprawdzić w programie kursu i w umowie
Kompetencje wymagane przez regulacje
NIS2, DORA i nowelizacja ustawy o KSC nakładają na firmy konkretne obowiązki w obszarze bezpieczeństwa — od zarządzania ryzykiem po zgłaszanie incydentów. Kurs uczy zadań, które ktoś w organizacji musi wykonywać, żeby te wymogi spełnić.
Wsparcie i aktywna społeczność
2hNie zostajesz sam z materiałem. Zajęcia live 2 razy w tygodniu z prowadzącym, dedykowany czat grupy na Slacku — pytania zadajesz prowadzącemu oraz innym uczestnikom kohorty. Wymiana doświadczeń między studentami to często najszybsza droga do rozwiązania.
80% czasu w laboratoriach
Żadnych slajdów. Od pierwszego tygodnia pracujesz w prawdziwych środowiskach: Docker-pak z DVWA i Juice Shop, a od 4. miesiąca — gotowe scenariusze na TryHackMe, uruchamiane w chmurze.
Certyfikat CompTIA Security+ w cenie kursu ~1 700 PLN
Przygotowanie do egzaminu CompTIA Security+ jest w obu pakietach; voucher egzaminacyjny jest wliczony tylko w pakiet Premium, a sam egzamin zdajesz osobno, w wybranym przez siebie terminie.
Uczciwość zamiast obietnic
Nie obiecujemy pracy w 3 miesiące ani konkretnego wynagrodzenia. Pokazujemy ścieżkę, za którą odpowiadamy: fundamenty → laboratoria → przygotowanie do certyfikatu → portfolio → strategia wejścia na rynek.
Przed i po kursie — przykładowe scenariusze
To scenariusze poglądowe, złożone z typowych sytuacji uczestników — nie historie konkretnych absolwentów. Kurs nie gwarantuje zatrudnienia, awansu ani wzrostu wynagrodzenia.
Tester manualny, 32 lata.
AI przejmuje jego testy. Nie wie, w którą stronę się rozwijać. Boi się, że kurs to „kolejny bootcamp ze slajdami".
Po kursie — AppSec w software house.
Audytuje bezpieczeństwo aplikacji z Burp Suite i OWASP ZAP. Ma portfolio z raportem pentestowym i przygotowanie do CompTIA Security+.
Analityczka w banku, 28 lat.
DORA wymaga od jej zespołu kompetencji security. Chciałaby awansować, ale nie ma czasu na długi kurs.
Po kursie — SOC Analyst u tego samego pracodawcy.
Monitoruje incydenty w Splunk i reaguje na alerty. Kurs da się ukończyć bez rezygnacji z pracy — zajęcia są wieczorami.
PM w logistyce, 35 lat.
Zmęczony korporacją. Słyszy o cyberbezpieczeństwie, ale boi się, że „to za trudne dla humanisty".
Po kursie — Junior SOC Analyst.
Zaczął od pre-work (sieci + Linux), odkrył, że to nie rocket science. Przeszedł przez strategię ról pomostowych: helpdesk → SOC.
Rynek cyberbezpieczeństwa w 2026 — twarde dane
Dane mówią jasno: specjaliści ds. cyberbezpieczeństwa są potrzebni jak nigdy wcześniej
incydenty bezpieczeństwa zarejestrowane w Polsce w 2025 roku — o 152% więcej niż rok wcześniej
Źródło: CERT Polska (NASK), Raport roczny 2025organizacji w Polsce odnotowało w 2025 roku co najmniej jeden incydent bezpieczeństwa
Źródło: KPMG Polska, Barometr cyberbezpieczeństwa 2026organizacji zgłasza krytyczne lub znaczące braki kompetencji w cyberbezpieczeństwie
Źródło: ISC2, Cybersecurity Workforce Study 2025decydentów IT woli zatrudniać kandydatów z certyfikatami bezpieczeństwa
Źródło: Fortinet, Cybersecurity Skills Gap Report 2025Od 3 kwietnia 2026 r. obowiązuje nowelizacja ustawy o Krajowym Systemie Cyberbezpieczeństwa (NIS2). DORA dla sektora finansowego — od 17 stycznia 2025. Tysiące firm w Polsce muszą zatrudniać specjalistów. To nie trend — to wymóg prawny.
6 praktycznych wyzwań, które ukończysz
Każde wyzwanie = artefakt do portfolio. Oto, co zbudujesz:
Pentest aplikacji webowej
Rekonesans → RaportPrzeprowadzisz pełny audyt bezpieczeństwa aplikacji DVWA: od rekonesansu przez SQL Injection i XSS do raportu z rekomendacjami.
Atak i obrona w OWASP Juice Shop
100+ zadań100+ zadań w symulowanym sklepie internetowym: API security, broken authentication, injection, insecure deserialization — z tabelą wyników i progresem.
Budowa i konfiguracja SOC
Alert → Raport IRSkonfigurujesz SIEM (Splunk), napiszesz reguły detekcji, zareagujesz na symulowany incydent — od alertu po raport IR.
Privilege Escalation na TryHackMe
User → Root/AdminPrzejdziesz scenariusze eskalacji uprawnień na Linux i Windows — od użytkownika do roota/admina — w chmurowych laboratoriach TryHackMe.
Audyt bezpieczeństwa chmury
Audit → RekomendacjeSprawdzisz konfigurację AWS/Azure pod kątem najczęstszych błędów: otwarte buckety, brak MFA, nadmiarowe uprawnienia IAM.
Projekt dyplomowy: pełny raport pentestowy
Projekt dyplomowyTwój bilet wstępu na rynek: kompleksowy pentest wybranej maszyny na TryHackMe, udokumentowany w profesjonalnym raporcie — takim, jaki pisze się w prawdziwej pracy.
Twoje laboratorium — dwie fazy, zero nudnych slajdów
Od lokalnych maszyn do chmury — progresja, nie skok na głęboką wodę
Docker-pak na Twoim komputerze
Jedna komenda docker-compose up — i masz gotowe środowisko:
- ✓DVWA — celowo podatna aplikacja webowa (SQL Injection, XSS, CSRF, brute-force)
- ✓OWASP Juice Shop — nowoczesny podatny sklep internetowy ze 100+ wyzwaniami
- ✓Kali Linux — dystrybucja z 600+ narzędziami bezpieczeństwa (Nmap, Metasploit, Burp Suite, Wireshark)
- ✓Vulnerable VMs — gotowe maszyny z znanymi podatnościami
TryHackMe — laboratoria w chmurze
Otwierasz przeglądarkę, logujesz się — dostajesz gotową maszynę wirtualną z zadaniem. Żadnej konfiguracji.
- ✓600+ scenariuszy — sieci, web hacking, privilege escalation, SIEM, forensics, CTF
- ✓Pownbox — pełny Kali Linux w przeglądarce
- ✓Postępy — śledzenie postępów i certyfikaty ukończenia
- ✓Zadania — prowadzący wyznacza konkretne "rooms" jako zadania domowe i projekt dyplomowy
Jak porównać kursy cyberbezpieczeństwa i wybrać właściwy format?
Nie istnieje jeden właściwy kurs dla każdego. Porównaj cel nauki, format zajęć, dostęp do feedbacku, bezpieczne laboratoria, projekty do portfolio, przygotowanie do zewnętrznego certyfikatu, czas tygodniowo i pełny koszt. Na końcu sprawdź, które z tych elementów są zapisane w programie i w umowie, a nie tylko w reklamie.
| Kryterium | Kurs live z prowadzącym (LearnIT) | Kurs self-paced | Krótkie szkolenie tematyczne | Studia podyplomowe |
|---|---|---|---|---|
| Dla kogo | osoby, które potrzebują rytmu i możliwości zadania pytania na żywo | osoby samodzielne, z nieregularnym grafikiem | osoby, które potrzebują jednej konkretnej umiejętności | osoby, które potrzebują dyplomu uczelni |
| Wymagania wejściowe | zwykle od zera, jeśli program zaczyna od sieci i Linuxa | od zera, ale bez weryfikacji poziomu | zazwyczaj wymagana podstawowa wiedza IT | najczęściej wymagany dyplom studiów wyższych |
| Tempo i harmonogram | stałe terminy zajęć, kilka miesięcy | własne tempo, łatwo przerwać | od kilku godzin do kilku dni | dwa lub trzy semestry |
| Informacja zwrotna | na żywo od prowadzącego i przy projekcie | zwykle brak lub tylko automatyczne testy | ograniczona do czasu szkolenia | zależna od uczelni i prowadzącego |
| Laboratoria i portfolio | środowiska laboratoryjne i projekt do portfolio | laboratoria zależą od platformy, portfolio budujesz sam | pojedyncze ćwiczenie, rzadko artefakt do portfolio | często więcej teorii niż praktyki |
| Przygotowanie do certyfikatu | możliwe, sprawdź czy voucher jest w cenie | materiały tak, voucher zwykle nie | raczej nie | zależy od programu uczelni |
| Pełny koszt i dofinansowanie | porównuj pełną cenę, nie ratę miesięczną; sprawdź wpis do BUR | najniższy koszt, najwyższe ryzyko porzucenia | niski koszt, wąski zakres | koszt semestralny plus opłaty uczelniane |
| Ograniczenia formatu | trzeba pogodzić stałe terminy z pracą | bez rytmu i bez nikogo, kto sprawdzi Twój błąd | nie zastąpi pełnej ścieżki wejścia do zawodu | najdłuższy czas do pierwszych efektów |
Dlaczego nie publikujemy rankingu szkół?
LearnIT nie publikuje własnego rankingu kursów cyberbezpieczeństwa. Bylibyśmy w nim stroną, a rzetelne porównanie wymagałoby dostępu do programów, umów i wyników wszystkich szkół w tym samym momencie. Zamiast tego pokazujemy kryteria, według których możesz porównać oferty samodzielnie.
- Sprawdź pełną cenę, nie ratę. Rata miesięczna nie mówi nic o koszcie całości ani o liczbie płatności.
- Policz godziny zajęć z prowadzącym. Godziny live, praca własna i dostęp do platformy to trzy różne liczby.
- Zapytaj, kto sprawdza Twoją pracę. „Wsparcie mentora” bywa czatem bez odpowiedzi.
- Poproś o listę artefaktów. Po kursie powinno zostać coś, co pokażesz rekruterowi.
- Ustal, co dokładnie obejmuje certyfikat. Przygotowanie, voucher i sam egzamin to trzy osobne rzeczy.
Dane o kursie LearnIT na tej stronie są aktualne na chwilę obecną; informacje o innych ofertach sprawdź bezpośrednio u organizatorów.
Nie wiesz, czy ten format jest dla Ciebie?
Sprawdź, na jakich zasadach można sfinansować kurs — i ile realnie zapłacisz.
Program kursu
Opracowane profesjonalne materiały dydaktyczne, duża ilość praktyki i projektów końcowych.
Bonus: Docker-pak z DVWA i Juice Shop, dostęp do TryHackMe (2 miesiące), materiały cert prep CompTIA Security+, szablony raportów pentestowych
Wprowadzenie do cyberbezpieczeństwa
- •
Czym jest cyberbezpieczeństwo i dlaczego rośnie zapotrzebowanie
- •
Kim są atakujący — od script kiddies po APT
- •
Triada CIA jako kompas branży
- •
Mapa ról — SOC, Pentester, AppSec, Cloud Sec, GRC
- •
Studium przypadku — analiza realnego incydentu
Systemy operacyjne. Część 1
- •
Anatomia komputera — CPU, RAM, dysk, magistrale
- •
System binarny i hex w praktyce
- •
BIOS/UEFI i proces bootowania
- •
Jak działa system operacyjny — kernel i user space
Systemy operacyjne. Część 2
- •
Procesy, wątki, pamięć wirtualna
- •
System plików — NTFS, ext4, APFS
- •
Porównanie Windows / Linux / macOS
- •
Instalacja VirtualBox i pierwszej maszyny wirtualnej
Internet i komunikacja sieciowa
- •
Klient-serwer, IP, DNS, URL, port
- •
Co dzieje się po wpisaniu adresu w przeglądarce
- •
LAN, WAN, Internet — różnice
- •
Praktyka: ping, traceroute, nslookup, curl
Sieci komputerowe. Część 1
- •
Model OSI — 7 warstw
- •
Stos TCP/IP — 4 warstwy
- •
Hermetyzacja, segmenty, pakiety, ramki
- •
ARP, ICMP, MAC vs IP
Sieci komputerowe. Część 2
- •
TCP vs UDP, three-way handshake
- •
Protokoły aplikacyjne — HTTP/HTTPS, DNS, DHCP, FTP, SSH
- •
Analiza ruchu HTTP w DevTools
- •
Sniff DNS w Wireshark
Bezpieczeństwo sieci
- •
Firewalle — stateless, stateful, NGFW
- •
NAT, PAT, VPN (IPSec, WireGuard, OpenVPN)
- •
IDS vs IPS
- •
Segmentacja sieci, VLAN, DMZ, Zero Trust
- •
Konfiguracja ufw / iptables
Wireshark i analiza ruchu
- •
Filtry wyświetlania i przechwytywania
- •
Śledzenie strumieni i dekodowanie protokołów
- •
Tcpdump w CLI
- •
Praktyka: znajdź port scan, brute force i exfiltrację w pcap
Linux. Część 1
- •
Dystrybucje, terminal, struktura systemu
- •
Komendy podstawowe — cd, ls, cat, grep, find
- •
Edytory — nano, vim
- •
Pipe i przekierowania
Linux. Część 2
- •
Hierarchia FHS — /etc, /var, /home, /usr
- •
Uprawnienia rwx, chmod, chown
- •
SUID, SGID, sticky bit
- •
Użytkownicy, grupy, sudo
Linux. Część 3
- •
Procesy — ps, top, htop, sygnały
- •
Systemd i systemctl
- •
Logi — /var/log, journalctl
- •
Cron i zadania zaplanowane
Bash scripting
- •
Zmienne, warunki, pętle, funkcje
- •
Automatyzacja zadań security
- •
SSH hardening, fail2ban
- •
Praktyka: skrypt audytujący system
Modele zagrożeń i zarządzanie ryzykiem
- •
Triada CIA, AAA
- •
Modele zagrożeń — STRIDE, PASTA, DREAD
- •
Ryzyko = prawdopodobieństwo × wpływ
- •
Frameworki — NIST CSF, ISO 27001, MITRE ATT&CK
- •
Praktyka: threat modelling aplikacji webowej
Kryptografia. Część 1
- •
Szyfrowanie symetryczne — AES, CBC vs GCM
- •
Szyfrowanie asymetryczne — RSA, ECC
- •
Hashowanie — SHA, bcrypt, salt
- •
Praktyka: OpenSSL — szyfrowanie pliku
Kryptografia. Część 2
- •
HMAC, podpis cyfrowy
- •
PKI i certyfikaty X.509
- •
TLS 1.3 — handshake, perfect forward secrecy
- •
Praktyka: GPG — para kluczy, podpisanie dokumentu
Compliance i regulacje
- •
RODO/GDPR — DPIA, DSR, breach notification
- •
NIS2 i nowelizacja KSC z 3.04.2026
- •
DORA dla sektora finansowego
- •
ISO 27001, PCI-DSS, SOC 2
- •
Praktyka: gap-analysis pod NIS2
Python. Część 1
- •
Instalacja, REPL, zmienne i typy
- •
Kontrola przepływu — if, for, while
- •
Funkcje, listy, dict, set
- •
Wyjątki i obsługa błędów
Python. Część 2
- •
Klasy i programowanie obiektowe
- •
Moduły, pakiety, venv, pip
- •
Argparse — narzędzia CLI
- •
Logging w Pythonie
Python. Część 3
- •
Praca z plikami — open, kontekst manager
- •
JSON, CSV, YAML
- •
Wyrażenia regularne — moduł re
- •
Praktyka: parser logów wykrywający brute-force SSH
Python. Część 4
- •
Biblioteka requests — sesje, headery, cookies
- •
BeautifulSoup — scraping
- •
Praca z API REST
- •
Praktyka: skrypt enumerujący subdomeny
Python. Część 5
- •
Sockety i programowanie sieciowe
- •
Scapy — tworzenie pakietów, sniffing
- •
ARP scan, port scan w Pythonie
- •
Praktyka: własny skaner portów TCP
OWASP Top 10. Wprowadzenie i DVWA
- •
Przegląd A01–A10
- •
Konfiguracja Docker-pak — DVWA + Juice Shop
- •
Pierwszy kontakt z DVWA
- •
Klasyfikacja podatności — CVSS 4.0
SQL Injection i Command Injection
- •
SQLi — in-band, blind boolean, blind time-based
- •
Command Injection
- •
SQLMap — automatyzacja
- •
Praktyka: SQLi w DVWA, dump bazy w Juice Shop
XSS, CSRF, SSRF
- •
Reflected, Stored, DOM XSS
- •
Content Security Policy
- •
CSRF i tokeny
- •
SSRF klasyczny i blind
- •
Praktyka: pełny łańcuch XSS → cookie theft w DVWA
Broken authentication, JWT, API security
- •
Polityki haseł, MFA, TOTP
- •
Session management, JWT — atak none, weak secret
- •
OAuth 2.0 / OIDC
- •
OWASP API Top 10 — IDOR, BOLA
- •
Praktyka: JWT tampering, IDOR w API
Dzień praktyki — Juice Shop CTF
- •
Brak nowej teorii
- •
Rozwiązywanie wyzwań Juice Shop w grupach
- •
100+ zadań — tabela wyników, progres
- •
Sesja Q&A z prowadzącym
Rekonesans i OSINT
- •
Metodologia pentestu — PTES
- •
Pasywny vs aktywny rekonesans
- •
OSINT — theHarvester, Maltego, Shodan, Censys
- •
Google dorking
- •
Praktyka: rekonesans na celu szkoleniowym
Skanowanie i enumeracja
- •
Nmap — host discovery, port scan, service detection, NSE
- •
Web enumeration — gobuster, ffuf, nikto
- •
SMB i SNMP enumeracja
- •
Praktyka: pełne skanowanie maszyny w lab
Eksploitacja. Metasploit. Burp Suite
- •
Architektura Metasploit — exploits, payloads, post
- •
Meterpreter i post-exploitation
- •
Burp Suite — proxy, repeater, intruder, scanner
- •
Struktura raportu pentestowego
- •
Praktyka: eksploitacja podatnej maszyny
Active Directory i Windows enterprise security
- •
Architektura AD — domeny, DC, OU, GPO
- •
Protokół Kerberos — TGT, TGS, jak to działa
- •
Ataki na AD — Kerberoasting, AS-REP Roasting, Pass-the-Hash
- •
BloodHound — mapowanie ścieżek ataku
- •
Praktyka: kompromitacja AD lab
Dzień praktyki — pentest Vulnerable VM
- •
Brak nowej teorii
- •
Pełny pentest podatnej maszyny w Docker-pak
- •
Pisanie raportu pentestowego z wyników
- •
Sesja Q&A z prowadzącym
SOC i SIEM
- •
Czym jest SOC, role L1 / L2 / L3
- •
MITRE ATT&CK jako mapa ataków
- •
Splunk — instalacja, źródła logów, SPL podstawy
- •
Praktyka: pierwszy dashboard w Splunk
Detection rules i threat hunting
- •
Pisanie reguł detekcji — Splunk SPL, Sigma
- •
Use cases — brute force, lateral movement, exfiltration
- •
Hipotezy huntingowe i pyramid of pain
- •
Praktyka: 3 reguły wykrywające ataki w lab
Logi Windows i AD detection
- •
Windows Event Logs — kluczowe ID (4624, 4625, 4688, 4768, 4769)
- •
Sysmon — instalacja, konfiguracja
- •
Detekcja ataków AD — Kerberoasting, lateral movement
- •
Korelacja logów Windows i AD
- •
Praktyka: znajdź atak Kerberoasting w logach
Incident Response. Digital Forensics
- •
Cykl PICERL — Preparation, Identification, Containment, Eradication, Recovery, Lessons learned
- •
Playbooki IR
- •
NIS2 — 24h early warning, 72h notification
- •
Wprowadzenie do forensics — artefakty Windows i Linux
- •
Praktyka: playbook dla ransomware
Dzień praktyki — Blue Team CTF (TryHackMe)
- •
Brak nowej teorii
- •
Symulacja incydentu na platformie TryHackMe
- •
Praca w grupach — analitycy L1 / L2
- •
Lessons learned i debriefing
AWS Security — fundamenty
- •
Shared responsibility model
- •
Konta AWS, organizacja, regiony
- •
VPC, security groups, NACL
- •
S3 misconfigurations — publiczne buckety, encryption
- •
CloudTrail i GuardDuty — wprowadzenie
- •
Praktyka: konfiguracja podstawowego konta AWS
IAM i ataki cloud-native
- •
IAM users, roles, policies, MFA
- •
Polityki najmniejszych uprawnień
- •
Cloud-native attacks — SSRF → IMDS, IAM privilege escalation
- •
Pacu — framework do AWS pentestingu
- •
Praktyka: audyt IAM w Prowler / ScoutSuite
Bezpieczeństwo kontenerów. Docker
- •
Architektura Docker — images, containers, volumes
- •
Podatności w warstwach obrazów
- •
Trivy — skanowanie obrazów
- •
Hardening Docker — non-root, read-only, capabilities
- •
Praktyka: skan i naprawa podatnego obrazu
Kubernetes security — podstawy
- •
Architektura Kubernetes — pods, services, deployments
- •
RBAC i ServiceAccounts
- •
Pod Security Standards
- •
Secrets management
- •
Praktyka: hardening prostego deploymentu
DevSecOps w CI/CD
- •
Shift-left security
- •
SAST (Semgrep), DAST (OWASP ZAP), SCA (Dependabot)
- •
Secrets scanning (Gitleaks)
- •
GitHub Actions z security gatami
- •
Praktyka: pipeline z 4 skanami security
AI w cyberbezpieczeństwie
- •
AI dla obrońcy — anomaly detection, alert triage, log summarization
- •
AI dla atakującego — deepfake phishing, AI-generated malware
- •
Praktyka: detekcja phishingu przy pomocy LLM
AI threats — prompt injection i pentest aplikacji AI
- •
OWASP LLM Top 10
- •
Prompt injection — direct vs indirect
- •
Jailbreaks, model leakage, nadużycie tool-callingu
- •
Praktyka: pentest chatbota — wyciek system prompt
MCP — AI-asystent pentestera
- •
Czym jest Model Context Protocol
- •
Architektura host / client / server
- •
Przegląd MCP-serwerów dla security — Kali MCP, Burp MCP, Shodan MCP
- •
Praktyka: rekonesans i Nmap przez Claude'a z Kali MCP
CompTIA Security+. Część 1
- •
Domena 1 — General Security Concepts (12%): kontrole bezpieczeństwa, Zero Trust, change management, kryptografia
- •
Domena 2 — Threats, Vulnerabilities, Mitigations (22%): typy atakujących, malware, ataki sieciowe i aplikacyjne, mitygacja
- •
Domena 3 — Security Architecture (18%): architektury (cloud, on-prem, hybrid, IoT, ICS), bezpieczna infrastruktura, ochrona danych, resilience
- •
Praktyka: 50 pytań próbnych z analizą
CompTIA Security+. Część 2
- •
Domena 4 — Security Operations (28%): hardening, IAM, automatyzacja, IR, vulnerability management
- •
Domena 5 — Security Program Management (20%): governance, risk, compliance, polityki, audyt, szkolenia
- •
Strategia egzaminu — Performance-Based Questions (PBQ), zarządzanie czasem
- •
Praktyka: 50 pytań próbnych + symulacja egzaminu
Pierwszy krok do zatrudnienia
- •
CV pod role security — SOC L1, Junior AppSec, Cloud Sec
- •
Profil LinkedIn — nagłówek, About, projekty z portfolio
- •
Mock-interview techniczny i behawioralny
- •
Strategia ról pomostowych — helpdesk → SOC → specjalizacja
- •
Negocjacje stawki B2B i UoP
Obrona projektu dyplomowego
- •
Analiza głównych etapów projektu
- •
Prezentacja pełnego raportu pentestowego z TryHackMe
- •
Q&A z prowadzącym i grupą
- •
Wręczenie dyplomu LearnIT (PL + EN)
Co wyniesiesz z kursu — i jak to zmieni Twoją karierę
Twoje nowe umiejętności
 Audyt bezpieczeństwa aplikacji webowych (OWASP Top 10)
- Konfiguracja i obsługa SIEM (Splunk)
- Incident Response — od alertu do raportu
- Cloud Security (AWS/Azure)
- DevSecOps w CI/CD pipeline
Dlaczego teraz
- 260 783 incydenty zarejestrowane w Polsce w 2025 roku (CERT Polska)
- 96% organizacji w Polsce odnotowało incydent w 2025 (KPMG)
- Nowelizacja ustawy o KSC wdrażająca NIS2 obowiązuje od 3 kwietnia 2026
- 89% decydentów IT woli kandydatów z certyfikatami (Fortinet, 2025)
260 783
incydenty bezpieczeństwa zarejestrowane w Polsce w 2025 roku (CERT Polska, raport roczny 2025)
incydenty bezpieczeństwa zarejestrowane w Polsce w 2025 roku (CERT Polska, raport roczny 2025)
🎓 Co zyskujesz
- Portfolio: pentest, SIEM, IR
- Cert prep CompTIA Security+
- 144h praktyki: Docker-pak + TryHackMe
- Blok kariery: CV i mock-interview
Twoje dowody kompetencji
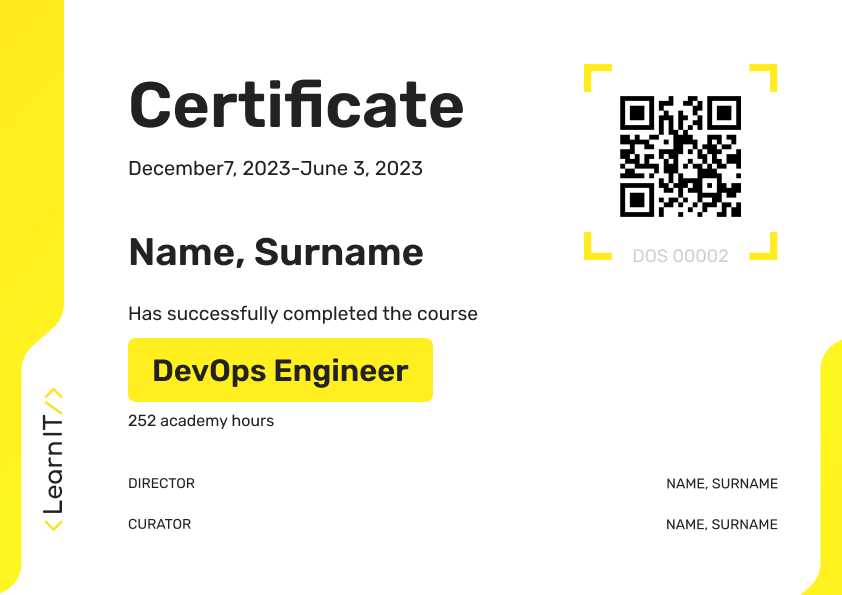
Dyplom LearnIT w języku polskim i angielskim, portfolio projektów i ścieżka CompTIA Security+.
- Raport pentestowy, dashboard SIEM, playbook IR, audyt chmury — gotowe artefakty do rozmowy rekrutacyjnej
- Przygotowanie do CompTIA Security+ — certyfikat uznawany w 140+ krajach
- Portfolio na GitHub z projektami z kursu
Pracodawcy widzą, że potrafisz nie tylko „mówić o bezpieczeństwie", ale przeprowadzać audyty i reagować na incydenty.
Kto odpowiada za program i skąd pochodzą dane rynkowe?
Program kursu aktualizujemy razem z praktykami pracującymi w bezpieczeństwie. Ostatnia aktualizacja programu: 09.2026. Zakres modułów, liczba godzin i liczba zajęć na tej stronie są wyliczane z programu — jeśli program się zmieni, liczby zmienią się razem z nim.
Każda liczba rynkowa na tej stronie ma wskazane źródło pierwotne, datę publikacji i datę dostępu. Jeśli nie potrafimy wskazać dokumentu, nie publikujemy liczby.
- 260 783 — incydenty bezpieczeństwa zarejestrowane w Polsce w 2025 roku — o 152% więcej niż rok wcześniej. Źródło: CERT Polska (NASK), Raport roczny 2025, publikacja 2026-04-08, dostęp 2026-09-22.
- 96% — organizacji w Polsce odnotowało w 2025 roku co najmniej jeden incydent bezpieczeństwa. Źródło: KPMG Polska, Barometr cyberbezpieczeństwa 2026, publikacja 2026, dostęp 2026-09-22.
- 59% — organizacji zgłasza krytyczne lub znaczące braki kompetencji w cyberbezpieczeństwie. Źródło: ISC2, Cybersecurity Workforce Study 2025, publikacja 2025-12-04, dostęp 2026-09-22.
- 89% — decydentów IT woli zatrudniać kandydatów z certyfikatami bezpieczeństwa. Źródło: Fortinet, Cybersecurity Skills Gap Report 2025, publikacja 2025, dostęp 2026-09-22.
- 3 kwietnia 2026 — wejście w życie nowelizacji ustawy o KSC wdrażającej dyrektywę NIS2 (Dz.U. 2026 poz. 252). Źródło: Ministerstwo Cyfryzacji, publikacja 2026-01-23, dostęp 2026-09-22.
Cena
zł 8 600
Możliwość płatności w ratach bankowych od 6 do 18 miesięcy. Szczegółowe informacje na temat programów ratalnych i kredytowych można uzyskać u naszych menedżerów.
5 rat
10 rat
20 rat
Wybór liczby rat
Raty bankowe 0% prowizji — cena kursu nie zmienia się przy 5, 10 ani 20 ratach
Sprawdź opcje finansowania
Możliwość zapłaty z dowolnego miejsca na świecie dowolną kartą.
Skontaktuj się z nami, a z przyjemnością Ci pomożemy!
Gwarancja LearnIT
Gwarancja Wsparcia Kariery LearnIT
Nie obiecujemy „pracy albo zwrotu pieniędzy” — takie gwarancje mają warunki, których prawie nikt nie spełnia. Gwarantujemy to, co naprawdę możemy dać: system i ludzi, którzy prowadzą Cię do pracy tak długo, jak trzeba.
Lekcje o rynku pracy w trakcie kursu
CV, LinkedIn, portfolio i rozmowy kwalifikacyjne są częścią programu, a nie dodatkiem po kursie.
CV potwierdzone przez szkołę
Buduje się z Twoich postępów, każdą umiejętność weryfikuje szkoła. PDF po polsku i angielsku.
~10 zweryfikowanych ofert dziennie
Nasz zespół sprawdza każdą ofertę, a system pokazuje dopasowanie do Twojego profilu.
Firmy partnerskie szukają Ciebie
Pracodawcy wyszukują absolwentów po umiejętnościach — za Twoją zgodą, bez wysyłania setek aplikacji.
Mapa 100+ umiejętności
Wiesz, czego brakuje Ci do celu i na co jest realny popyt na rynku — bez zgadywania.
Wsparcie bez limitu czasu
Centrum Kariery nie wyłącza się po 3 czy 6 miesiącach. Jesteśmy z Tobą aż do zatrudnienia.
Co gwarantujemy
- Wsparcie Centrum Kariery bez limitu czasu — aż do zatrudnienia
- CV potwierdzone przez szkołę i dostęp do zweryfikowanych ofert
- Widoczność dla firm partnerskich — za Twoją zgodą
- Konkretny plan: wiesz, czego Ci brakuje i nad czym pracować
Czego nie obiecujemy
- „Pracy w 3 miesiące” — tempo zależy od Ciebie i rynku, nie od sloganu
- „Zwrotu za brak pracy” z listą warunków, których nikt nie spełnia
Jak sfinansować kurs — nawet do 100% dofinansowania
Raty 0% (Przelewy24)
Rozłóż płatność na 10 rat z zerowym oprocentowaniem. Standard: zł 860/mies. przez 10 mies. Premium: zł 960/mies. przez 10 mies.
Dofinansowanie BUR / KFS
Kurs jest rejestrowany w Bazie Usług Rozwojowych (BUR). Przedsiębiorcy i ich pracownicy mogą uzyskać dofinansowanie nawet do 80% kosztów z Krajowego Funduszu Szkoleniowego (KFS) lub regionalnych środków.
EDIH i NCC-PL
Firmy z sektora MŚP mogą skorzystać z dofinansowań Europejskich Hubów Innowacji Cyfrowych (EDIH) — nawet do 100%. Granty NCC-PL na projekty cyberbezpieczeństwa: do 60 000 €.
Skontaktuj się z nami — pomożemy znaleźć najlepszą opcję finansowania dla Twojej sytuacji.
Co zabierasz po 5,5 miesiącach
Każda kompetencja = odpowiedź na konkretny problem rynku
Audyt bezpieczeństwa aplikacji webowych (OWASP Top 10)
96% firm doświadczyło incydentu w 2025 — firmy desperacko szukają AppSec
Konfiguracja i obsługa SIEM (Splunk)
NIS2/KSC wymaga monitoringu incydentów — SOC Analyst to najczęściej szukana rola
Incident Response — od alertu do raportu
DORA wymaga procedur IR w sektorze finansowym od 01.2025
Cloud Security (AWS/Azure)
Cloud security — #1 poszukiwana specjalizacja (Just Join IT 2025)
DevSecOps w CI/CD
97% organizacji planuje AI w security — automatyzacja to must-have
Przygotowanie do CompTIA Security+
89% pracodawców preferuje certyfikaty (Fortinet)
Wybierz swój pakiet
Standard
- ✓Wszystkie zajęcia live (144h)
- ✓Pre-work + materiały
- ✓Laby: Docker-pak + TryHackMe (2 mies.)
- ✓Nagrania zajęć (6 mies.)
- ✓Projekt dyplomowy z feedbackiem
- ✓Blok kariery (CV, LinkedIn, mock-interview)
- ✓Community Slack
- ✓Materiały cert prep (practice tests)
- ✓Dyplom LearnIT (PL + EN)
- —Voucher na egzamin CompTIA Security+
- —Rozszerzony cert prep + symulator egzaminu
Premium
Rekomendowany- ✓Wszystkie zajęcia live (144h)
- ✓Pre-work + materiały
- ✓Laby: Docker-pak + TryHackMe (2 mies.)
- ✓Nagrania zajęć (6 mies.)
- ✓Projekt dyplomowy z feedbackiem
- ✓Blok kariery (CV, LinkedIn, mock-interview)
- ✓Community Slack
- ✓Materiały cert prep (practice tests)
- ✓Dyplom LearnIT (PL + EN)
- ✓Voucher na egzamin CompTIA Security+
- ✓Rozszerzony cert prep + symulator egzaminu
Raty 0% na 10 miesięcy (Przelewy24). Dofinansowanie BUR/KFS — napisz do nas po szczegóły.
Użyj kodu CYBER10 i otrzymaj -10% rabatu. Kod ważny do 31 grudnia 2026.
Czego kurs nie gwarantuje?
Opisujemy program, wsparcie i warunki, które faktycznie możemy zapewnić. Poniższych rzeczy kurs nie gwarantuje — i żaden uczciwy kurs nie powinien ich obiecywać.
- Zatrudnienia ani terminu znalezienia pracy. Centrum Kariery wspiera Cię bez limitu czasu, ale decyzję podejmuje pracodawca.
- Poziomu wynagrodzenia. Stawki zależą od pracodawcy, miasta, formy zatrudnienia i Twojego doświadczenia. Sprawdź, jak wyglądają zarobki w tej roli i na jakich danych oparto widełki.
- Zdania egzaminu CompTIA Security+. Przygotowujemy do niego, ale egzamin zdajesz samodzielnie.
- Uzyskania dofinansowania. Decyzję podejmuje operator BUR/KFS, nie szkoła.
- Efektów bez pracy własnej. Poza zajęciami trzeba liczyć 4–6 godzin tygodniowo na laboratoria i zadania.
Zdobądź nowy zawód prawie za darmo
🚀 Prowadzimy Cię przez cały proces
- Zostawiasz zgłoszenie — prowadzimy Cię krok po kroku
- Pomagamy z dokumentami zgodnie z wymaganiami funduszy (BUR, PARP, MSUES)
- Po akceptacji możesz otrzymać nawet 100% dofinansowania
Dla osób pracujących, samozatrudnionych lub planujących zmianę zawodu